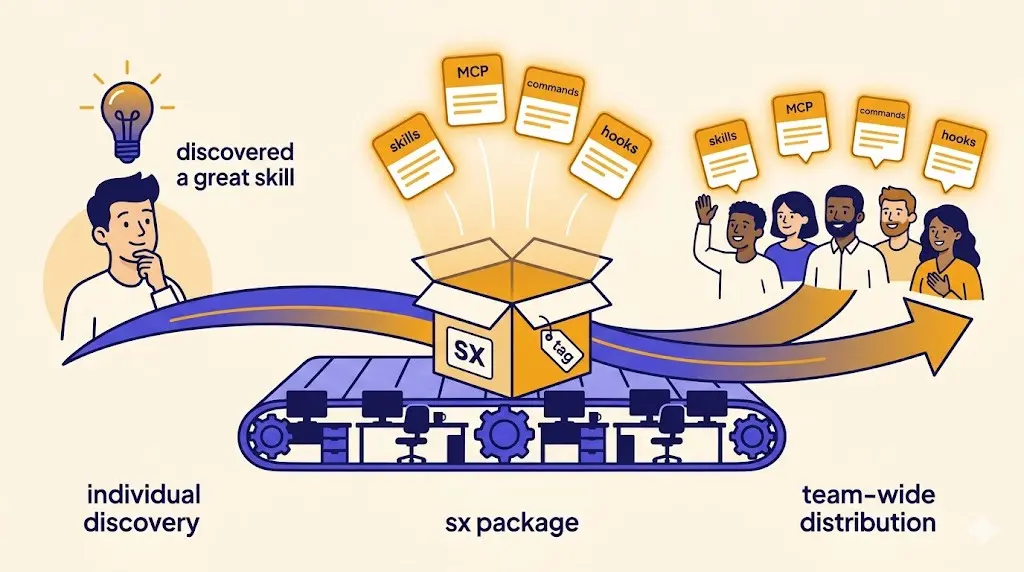
用 AI 写代码一段时间后,每个人都会攒下一批“私藏”:好用的 Skill、调好的 MCP 配置、省时间的 slash command、提交前自动检查的 Hook。它们散落在各自机器的 .claude 目录、.cursor/rules 或某个本地文件夹里。
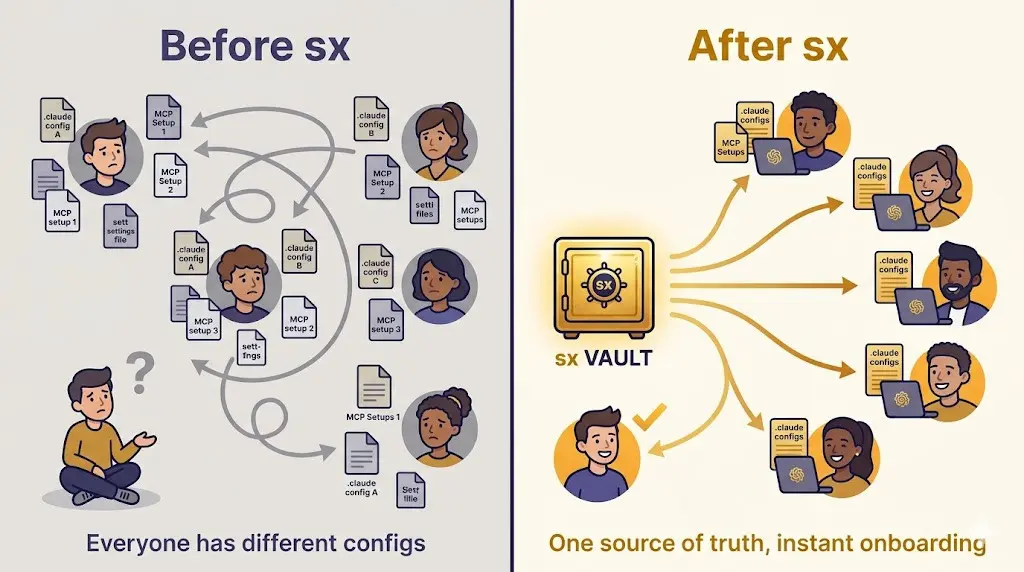
问题在于,团队里只有你知道它们。新人来了要自己摸索;同事问你怎么配的,你发一堆文件过去,对方还得自己放到正确位置;你改了一个 Skill,别人手里的还是旧版本。
这和前端早年每个人工具链配置各不相同的局面很像,后来 package.json 和 npm install 解决了这个问题。sx(sleuth-io/sx)想做的,就是 AI 编程资产的包管理器。
sx 是什么
sx 是一个开源(Apache-2.0)工具,用来管理和分发团队的 AI 编程资产:Skill、MCP 服务器、Agent、规则、命令、Hooks 等。它的思路和 npm 类似:
- 有一个 vault(资产仓库)存放所有资产及其版本;
- 用 sx add 把已有资产加进 vault,sx 会自动识别类型,原文件格式不用改,只是额外加一层版本元数据;
- 用 sx install 把属于你的资产安装到当前项目和本机的 AI 工具里。
除了命令行,sx 现在还提供桌面应用,可以在应用里新建和编辑 Skill、发布给团队、一键安装到 AI 工具,不用碰终端。
安装与初始化
macOS 和 Linux 可以用 Homebrew 安装:
brew tap sleuth-io/tap
brew install sx
也可以从 GitHub Releases 下载 CLI 或桌面应用。安装后初始化 vault,常见有三种形式:
| vault 类型 | 适合谁 | 说明 |
|---|---|---|
| 本地路径 | 个人或小团队 | 指向一个文件夹即可;如果放在团队已同步的网盘目录里,这个目录就是团队 vault,不需要服务器 |
| Git 仓库 | 小团队 | 资产存进一个 Git 仓库,用 Git 管理变更 |
| skills.new | 较大团队 | 官方托管平台,带界面、统计和权限管理 |
以本地路径为例:
sx init --type path --path ~/my-ai-skills
添加和安装资产
把已有的 Claude Code Skill 加进 vault:
sx add ~/.claude/skills/my-skill
团队成员在项目里执行:
sx install
就会拉取所有分配给自己的资产,并安装到当前项目。
按作用域分发,避免上下文膨胀
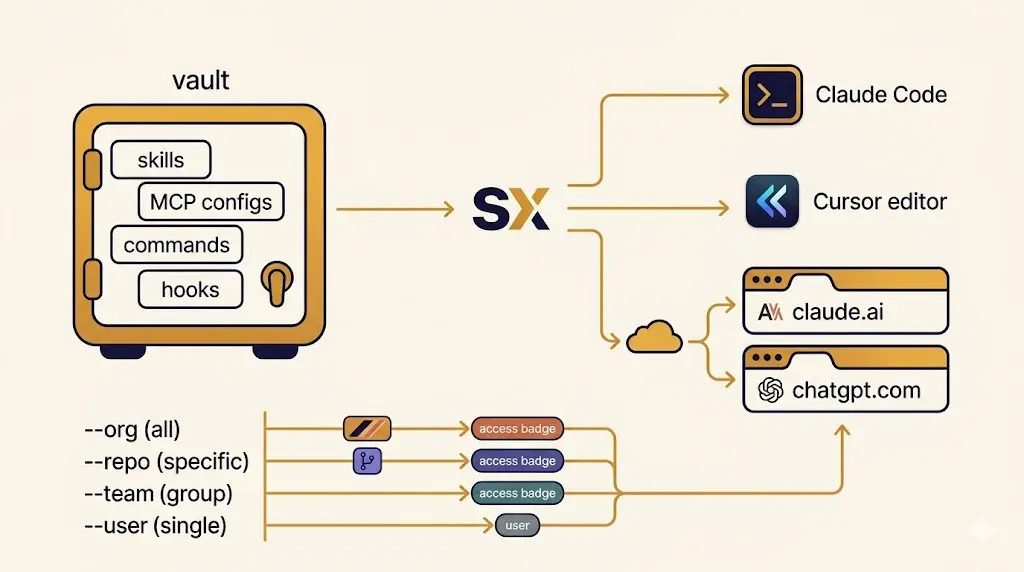
sx 最实用的设计是作用域。不是所有 Skill 都发给所有人,而是指定谁在什么地方能拿到:
| 参数 | 作用范围 |
|---|---|
| --org | vault 里的所有人 |
| --repo | 只在指定仓库内生效 |
| --path | 只在仓库的某个目录下生效 |
| --team | 某个团队的所有成员 |
| --user | 指定的某个人 |
| --bot | 某个 Bot 身份,例如 CI 或 Agent |
例如把 Django 规范只装到后端仓库:
sx install django-patterns --repo github.com/acme/backend
这样做的好处很直接:AI 每次只加载和当前项目相关的 Skill,不会因为塞进太多无关规则导致上下文膨胀、表现变差。按目录就近生效的思路和 Codex 读取项目规则的方式类似,可以参考AGENTS.md 的就近生效规则。
一份资产,多个 AI 工具
sx 安装时会把资产写成各个客户端自己的原生格式。官方支持列表包括:
- Claude Code:支持全部资产类型;
- Codex:Skill、命令、Agent、MCP 服务器;
- Cursor、Cline、Gemini CLI、Kiro:Skill、规则、命令、MCP 服务器、Hooks(各家略有差异);
- GitHub Copilot、OpenCode、OpenClaw 等。
claude.ai 和 chatgpt.com 网页版则通过 skills.new 的云端中继使用:执行 sx cloud connect 连接,保持 sx cloud serve 运行,再用 sx cloud status 拿到 MCP 地址,粘贴到网页版的 MCP 配置里。官方说明资产内容仍保存在本地,中继只负责转发请求。
用量统计与审计
团队用得多了,管理者通常想知道哪些 Skill 真有人在用。sx 提供了两个命令:
- sx stats:查看资产采用情况,加 --since 7d --json 可以输出最近 7 天的机器可读数据;
- sx audit:查看团队和安装变更记录,可以按操作人、时间、事件类型筛选。
一个落地示例
假设团队有 Python 后端、React 前端和基础设施三个仓库,可以这样分配:
- 代码审查 Skill 用 --org 发给所有人;
- Python 和 Django 规范用 --repo 只装到后端仓库;
- React 和 Tailwind 规则用 --repo 只装到前端仓库;
- Terraform 规范用 --team 只发给基础设施团队。
每个人在对应项目里执行 sx install,就只会拿到和自己相关的资产:做后端的不会被塞进 React 规则,做前端的也不会加载 Django 规范。
注意事项
- Hooks 和 MCP 会在本机执行:通过 sx 分发的 Hook 和 MCP 配置会被 AI 客户端执行,加入 vault 前要像审查代码一样审查,权限边界可以参考Codex Hooks 与 MCP 工具接入的权限边界;
- 各客户端支持程度不同:同一资产在不同工具里能用的类型不完全一样,以官方支持列表为准;
- 一种安装来源:CLI 和桌面应用的更新方式不同,按官方文档选择适合的安装方式。
总结
sx 做的事情本身不复杂:把散落在各人机器上的 AI 编程配置集中起来,带上版本,按组织、仓库、目录、团队、个人分发,并同时支持 Claude Code、Codex、Cursor 等多种工具。团队里用 AI 写代码的人越多,这类统一管理就越有价值;即使是个人,用它在多台机器之间同步配置也很方便。
如果你通过 AIGoCode 使用 Claude Code 或 Codex,用 sx 分发 Skill 不影响已有的接入配置。
参考链接
- sx GitHub:https://github.com/sleuth-io/sx
- skills.new:https://skills.new